
Check Point: Phishing καμπάνια με ψεύτικες απομαγνητοφωνήσεις στόχευσε πάνω από 7.800 οργανισμούς
Περισσότερα από 58.000 email εντοπίστηκαν μέσα σε δύο εβδομάδες – Τα μηνύματα χρησιμοποιούν πλαστογραφημένους αποστολείς και κακόβουλα αρχεία SVG για υποκλοπή διαπιστευτηρίων

14/09/2026 | 16:37

Εκτεταμένη εκστρατεία phishing που μιμείται αυτοματοποιημένες ειδοποιήσεις απομαγνητοφώνησης φωνητικών μηνυμάτων εντόπισαν ερευνητές της Check Point. Από τις 17 έως τις 31 Αυγούστου καταγράφηκαν περισσότερα από 58.000 σχετικά email προς πάνω από 7.800 οργανισμούς, με τα κακόβουλα συνημμένα να οδηγούν τους χρήστες σε σελίδες υποκλοπής στοιχείων σύνδεσης.
Μια συνηθισμένη πλέον εταιρική ειδοποίηση, η αυτοματοποιημένη απομαγνητοφώνηση μιας κλήσης ή ενός φωνητικού μηνύματος, χρησιμοποιείται ως δόλωμα σε μεγάλη εκστρατεία phishing που στοχεύει εταιρικούς λογαριασμούς και διαπιστευτήρια χρηστών.
Σύμφωνα με στοιχεία της Check Point, από τις 17 έως τις 31 Αυγούστου εντοπίστηκαν περισσότερα από 58.000 email που συνδέονταν με την εκστρατεία, με στόχο περισσότερους από 7.800 οργανισμούς.
Για την αποστολή τους χρησιμοποιήθηκαν περισσότερες από 38.400 πλαστογραφημένες διευθύνσεις αποστολέων σε περισσότερα από 9.300 παραποιημένα domains.
Η τεχνική βασίζεται στην εξοικείωση των εργαζομένων με αυτοματοποιημένες εταιρικές ειδοποιήσεις. Οι γραμμές θέματος αρχίζουν με τη φράση «Automated transcript» και συνοδεύονται από μερικώς καλυμμένο αριθμό τηλεφώνου και έναν τυχαίο κωδικό, ώστε το μήνυμα να θυμίζει ειδοποίηση που έχει δημιουργηθεί αυτόματα από εσωτερικό σύστημα.
Πώς λειτουργεί η επίθεση
Κρίσιμο στοιχείο της εκστρατείας είναι ότι ως αποστολέας εμφανίζεται το domain του ίδιου του οργανισμού που δέχεται το μήνυμα. Με αυτόν τον τρόπο το email μπορεί, με μια γρήγορη ματιά, να εκληφθεί ως εσωτερική ειδοποίηση.
Το συνημμένο εμφανίζεται ως αρχείο καταγραφής κλήσης, με ονομασίες που παραπέμπουν σε ηχητικό μήνυμα και τη διάρκειά του. Στην πραγματικότητα πρόκειται για αρχείο SVG που περιέχει ενσωματωμένο script.
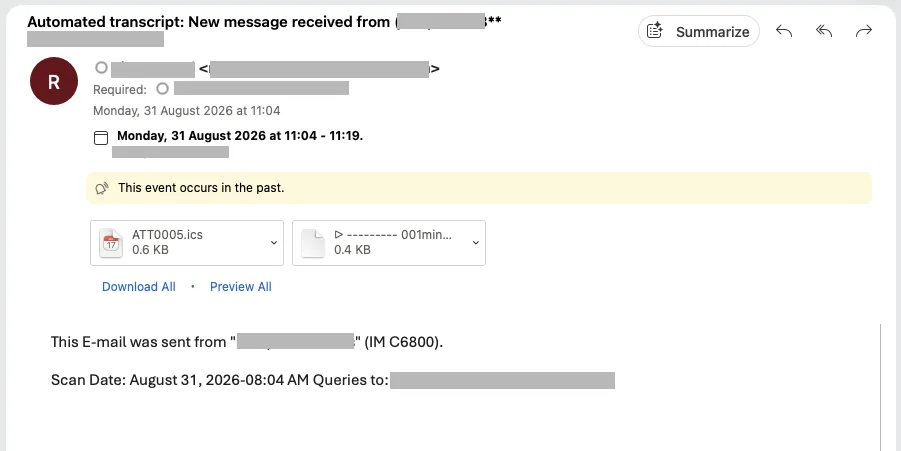
Όταν ο χρήστης ανοίξει το αρχείο, το script τον ανακατευθύνει σε σελίδα phishing. Η διεύθυνση email του θύματος είναι ήδη κωδικοποιημένη στο URL, επιτρέποντας στην πλαστή φόρμα σύνδεσης να τη συμπληρώσει αυτόματα και να εμφανίζεται περισσότερο εξατομικευμένη.
Η χρήση SVG διαφοροποιεί την επίθεση από τις κλασικές καμπάνιες που βασίζονται σε εκτελέσιμα αρχεία ή έγγραφα με macros. Παράλληλα, στο αρχικό μήνυμα δεν υπάρχει εμφανής κακόβουλος σύνδεσμος που θα μπορούσε εύκολα να ελεγχθεί πριν από το άνοιγμα του συνημμένου.
Τι πρέπει να προσέχουν οι επιχειρήσεις
Η Check Point επισημαίνει ότι τα αρχεία SVG θα πρέπει να αντιμετωπίζονται ως δυνητικά ενεργό περιεχόμενο και όχι απλώς ως αρχεία εικόνας, καθώς μπορούν να περιλαμβάνουν scripts και εντολές ανακατεύθυνσης.
Ιδιαίτερη προσοχή χρειάζονται επίσης αυτοματοποιημένα μηνύματα που εμφανίζονται να προέρχονται από το domain της ίδιας της επιχείρησης. Η εμφάνιση ενός γνωστού εταιρικού domain δεν αποτελεί από μόνη της επαρκή ένδειξη ότι ο πραγματικός αποστολέας είναι αξιόπιστος.
Για τον περιορισμό του κινδύνου, οι οργανισμοί καλούνται να ελέγχουν τα είδη συνημμένων που επιτρέπουν, να καταγράφουν ύποπτες αυτοματοποιημένες ειδοποιήσεις και να ενθαρρύνουν την αναφορά τους στις ομάδες ασφαλείας.
Ο νέος κίνδυνος από τις αυτοματοποιημένες ροές εργασίας
Η συγκεκριμένη εκστρατεία αναδεικνύει και ένα ευρύτερο ζήτημα για τις επιχειρήσεις που ενσωματώνουν AI agents και άλλες αυτοματοποιημένες διαδικασίες στην καθημερινή λειτουργία τους.
Καθώς τέτοια συστήματα αποκτούν δικαιώματα να ταξινομούν email, να συνοψίζουν μηνύματα, να επεξεργάζονται συνημμένα ή ακόμη και να ακολουθούν συνδέσμους, ένα κακόβουλο αρχείο μπορεί να αποτελέσει κίνδυνο όχι μόνο όταν το ανοίξει εργαζόμενος αλλά και όταν το επεξεργαστεί μια αυτοματοποιημένη ροή εργασίας.
Η Check Point συστήνει οι επιχειρήσεις να καθορίζουν εκ των προτέρων ποια αρχεία και ποια domains μπορούν να προσπελαύνουν αυτόνομα οι AI agents, καθώς και ποιες ενέργειες απαιτούν ανθρώπινη επιβεβαίωση. Παράλληλα, προτείνει την καταγραφή και παρακολούθηση της δραστηριότητας αυτών των συστημάτων με ελέγχους αντίστοιχους με εκείνους που εφαρμόζονται σε χρήστες με αυξημένα δικαιώματα πρόσβασης.


Σχολιάστε