Cyber Security Forum: Ηλεκτρονικές απάτες 7-10 εκατ. ευρώ χωρίς hacking – Το ανθρώπινο λάθος στο επίκεντρο
Νώντας Πασχαλίδης της Neurosoft και Κωνσταντίνος Γαβαρδίνας της KPMG προειδοποιούν για την ταχύτητα των απειλών με τη χρήση AI, την παραβίαση εμπιστοσύνης και την ανάγκη οι διοικήσεις να προετοιμάζονται για σύνθετες κρίσεις κυβερνοασφάλειας
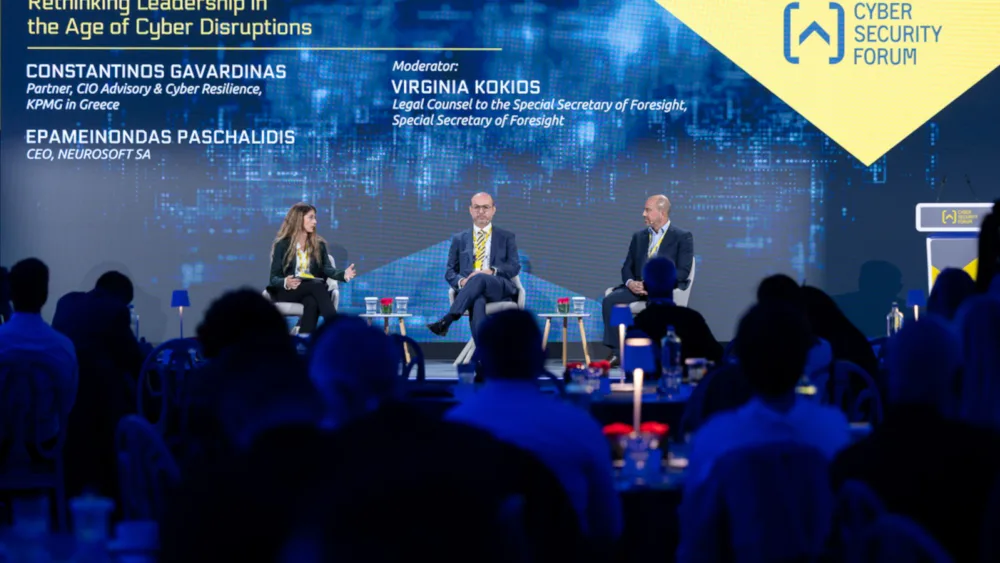
Από αριστερά: Βιργινία Κόκιου, Νομική Σύμβουλος του Ειδικού Γραμματέα Μακροπρόθεσμου Σχεδιασμού - Κωνσταντίνος Γαβαρδίνας, Partner KPMG στην Ελλάδα - Νώντας Πασχαλίδης, CEO, NEUROSOFT SA

19/10/2026 | 15:51

Σε περιπτώσεις ηλεκτρονικής εξαπάτησης στην Ελλάδα με ποσά 7-10 εκατομμυρίων, χωρίς παραβίαση των πληροφοριακών συστημάτων, αναφέρθηκε ο Νώντας Πασχαλίδης, διευθύνων σύμβουλος της Neurosoft, στο πλαίσιο του Cyber Security Forum που πραγματοποιείται στις 19 Οκτωβρίου στο ξενοδοχείο Μεγάλη Βρετανία.
«Έχουμε δει πάρα πολλές περιπτώσεις που έφυγαν ποσά και στην Ελλάδα 7-10 εκατομμύρια, τα οποία ήταν συνδυασμός phishing χωρίς να υπάρχει παραβίαση των συστημάτων, γιατί τις περισσότερες φορές είναι ανθρώπινο λάθος», σημείωσε.
Ο ίδιος υπογράμμισε ότι η τεχνητή νοημοσύνη επιταχύνει τις απειλές, δυσκολεύοντας ιδιαίτερα την ανθρώπινη αντίδραση. «Αυτό λοιπόν το οποίο έχει γίνει και δεν μπορούμε να διαχειριστούμε ακόμα, είναι η ταχύτητα που φέρνει η τεχνητή νοημοσύνη, ανέφερε. Στάθηκε, δε, στην ανάγκη αλλαγής νοοτροπίας: «Παλαιότερα θεωρούσαμε ότι είναι κάτι το οποίο ίσως να σου συμβεί. Θα πρέπει να πάμε από το ίσως στο θα σου συμβεί».
«Χρειάζονται ουσιαστικές ασκήσεις ετοιμότητας και συνεχής αξιολόγηση του περιβάλλοντος απειλών»
Ζήτησε ουσιαστικές ασκήσεις ετοιμότητας και συνεχή αξιολόγηση του περιβάλλοντος απειλών, ενώ, αναφερόμενος στις επιθέσεις σε σούπερ μάρκετ στη Γαλλία, επεσήμανε ότι «είχαμε κινητικότητα και στην Ελλάδα σε αντίστοιχους κλάδους».
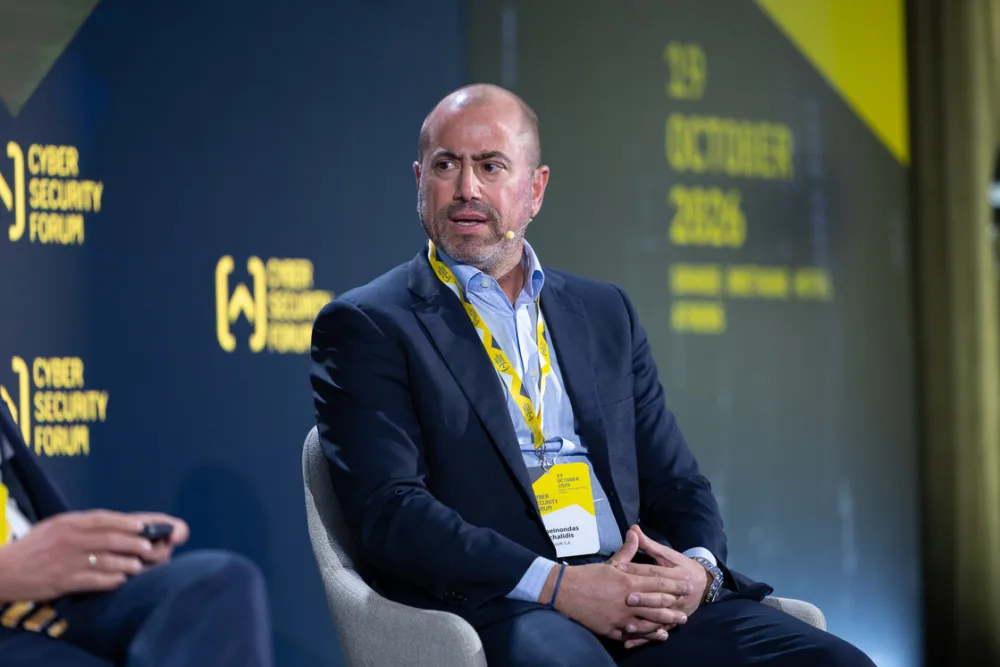
Συνέδεσε την κυβερνοασφάλεια με την ευθύνη του διοικητικού συμβουλίου, τονίζοντας ότι «είναι πλέον θέμα ρίσκου» και ότι ο διευθύνων σύμβουλος «θα πρέπει να μάθει να διαχειρίζεται και αυτό το ρίσκο». Παράλληλα, επισήμανε ότι η προστασία μιας επιχείρησης εξαρτάται και από τους συνεργάτες της: «Όσο καλά και να έχεις φτιάξει εσύ τα συστήματά σου έχει σημασία και με ποιους συναλλάσσεσαι και πώς αυτό μπορεί να σου δημιουργήσει ένα θέμα στην περίμετρό σου».
Από την πλευρά του, ο Κωνσταντίνος Γαβαρδίνας, Partner της KPMG στην Ελλάδα, στον τομέα συμβουλευτικής πληροφορικής και κυβερνοανθεκτικότητας, περιέγραψε περιστατικό εξαπάτησης μέσω τηλεδιάσκεψης με ψηφιακά πλαστογραφημένες παρουσίες στελεχών. «Άρα δεν είχαμε καμία τεχνολογική παραβίαση, κανένα hacking, κανένα malware, είχαμε μια παραβίαση εμπιστοσύνης».
Η απουσία επαλήθευσης της εντολής ανέδειξε την ανάγκη αλλαγής διαδικασιών από την ηγεσία, εξήγησε κι ως πρώτο βήμα πρότεινε να δοθεί στο προσωπικό «η ελευθερία να επιβεβαιώνει, όχι να αμφισβητεί, αλλά να επαληθεύει τις εντολές που δέχεται» - χωρίς φόβο πειθαρχικών συνεπειών.
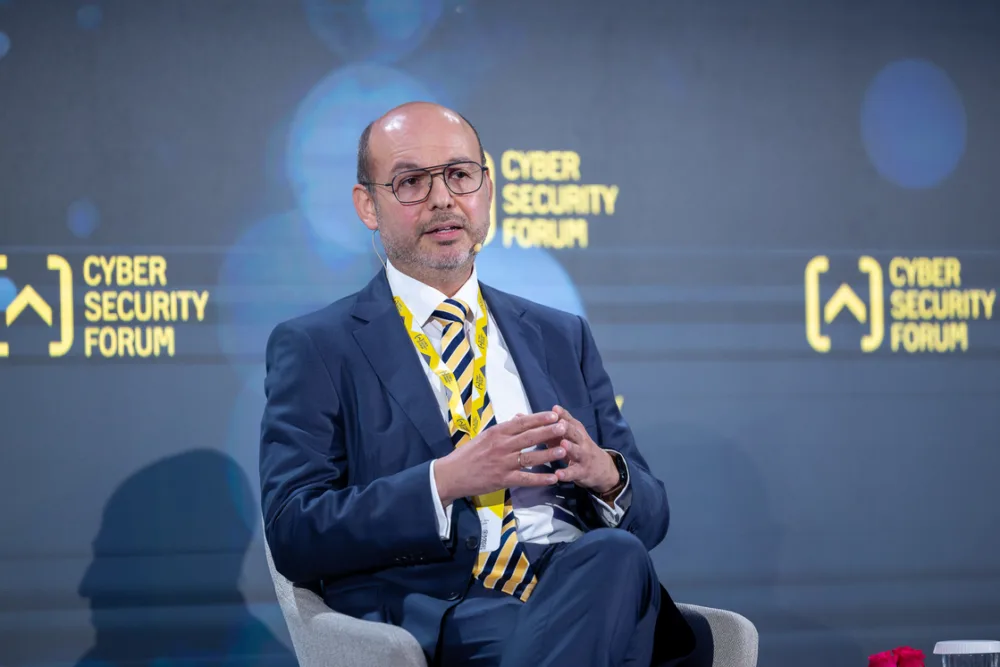
«Πρέπει να αρχίσουμε να προετοιμαζόμαστε για σύνθετες κρίσεις, σύνθετα σενάρια τα οποία εκδηλώνονται ταυτόχρονα»
Έμφαση έδωσε στην προετοιμασία για ταυτόχρονες κρίσεις, όπως η διακοπή λειτουργίας ενός βασικού προμηθευτή παράλληλα με μια απόπειρα εξαπάτησης. «Πρέπει να αρχίσουμε να προετοιμαζόμαστε για σύνθετες κρίσεις, σύνθετα σενάρια τα οποία εκδηλώνονται ταυτόχρονα», σημείωσε, ζητώντας συμμετοχή των διοικήσεων στις ασκήσεις και σχεδιασμό για την αστοχία κρίσιμων παρόχων.
Μεταφέροντας την εμπειρία του από περιστατικά κυβερνοασφάλειας, ο κ. Γαβαρδίνας εντόπισε το βασικό πρόβλημα στην οργανωτική ετοιμότητα: «Υπάρχει πολύ μεγάλο έλλειμμα ωριμότητας. Συνήθως χάνεται η πρώτη ώρα της διαχείρισης κρίσης με το να βρούμε ποιος πρέπει να πάρει αποφάσεις, πού είναι αυτός ο άνθρωπος, τι πρέπει να κάνει».
Τη συζήτηση συντόνισε η Βιργινία Κόκιου, νομική σύμβουλος του Ειδικού Γραμματέα Μακροπρόθεσμου Σχεδιασμού.


Σχολιάστε